

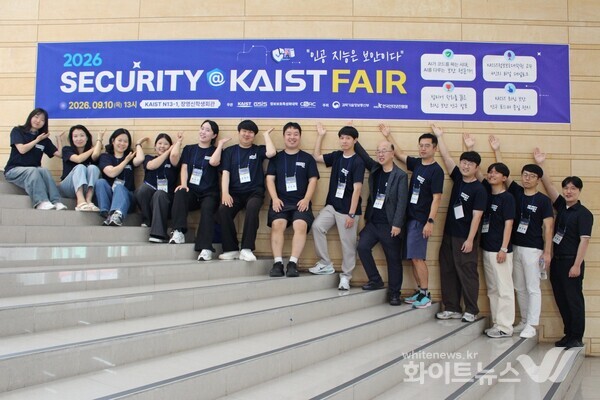
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
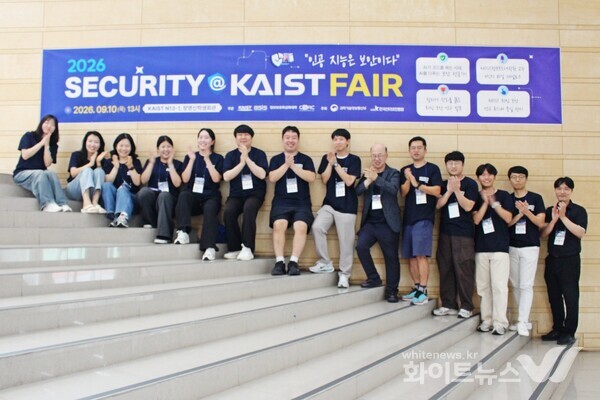
[화이트뉴스 = 이기종 기자] 한국과학기술원(KAIST) 정보보호대학원은 지난달 10일 열린 제3회 ‘2026 Security@KAIST Fair’에서 연구포스터 39편과 최신 보안연구 11건을 공개하며 인공지능(AI)과 소프트웨어 분석부터 이동통신, 블록체인, 위성 비행 소프트웨어까지 확장되고 있는 정보보호 연구성과를 선보였다.
카이스트가 마련한 보안 축제인 ‘Security@KAIST Fair’는 지난 2024년 11월 26일 첫 행사를 시작으로 연구자와 학생, 산업계, 미래 정보보호 인재를 연결하는 행사로 외연을 넓혀왔다.
제1회 행사는 ‘보안은 어렵다’는 인식에서 벗어나 누구나 최신 보안 기술을 보고 체험할 수 있는 ‘보안축제’를 지향했다. 컴파일러 퍼징과 대규모 언어모델(LLM), 이동통신, 블록체인, 위성통신, 악성 네트워크 탐지, 웨어러블 인증 등 정보보호 전반에 걸친 연구포스터 49편이 발표됐고 ‘졸업생과의 대화’와 기술설명회도 함께 진행됐다.
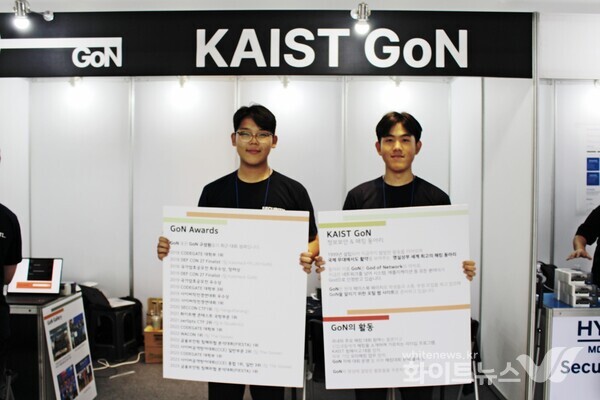
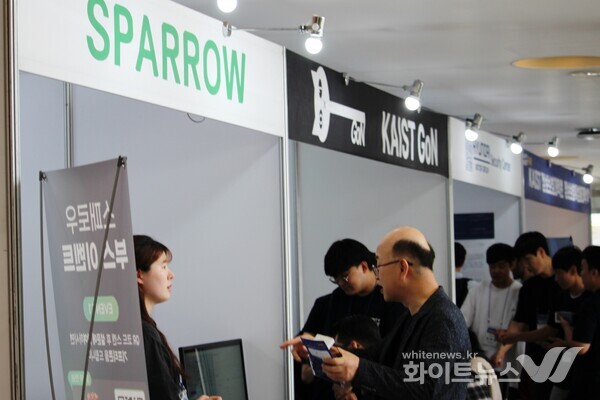
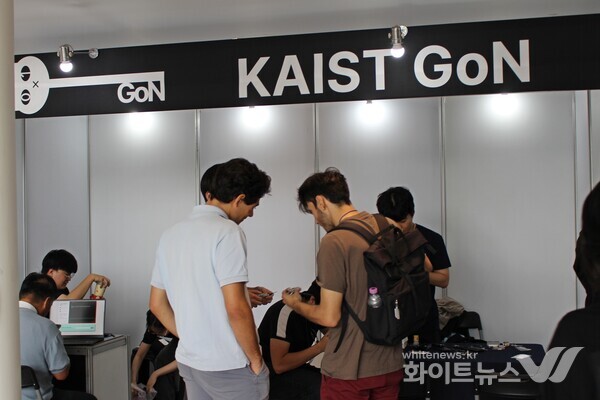
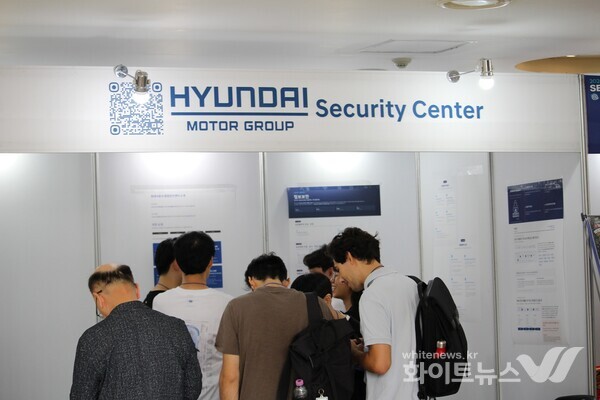
행사장 내 소개부스에서는 KAIST 해킹 동아리 GoN이 학생들에게 정보보안과 실전 해킹 분야를 소개했으며, 현대자동차와 스패로우, SKT, 펜타시큐리티, 쿼드마이너 등 산업계와 KAIST 정보보호대학원·사이버보안연구센터·교수 연구실도 각각 연구성과와 기술을 공유했다.
2025년 제2회 행사는 ‘KAIST 교수들, 대한민국 보안을 말하다’를 주제로 연구성과 공유에서 한 단계 더 나아갔다. KAIST 정보보호대학원과 사이버보안연구센터에 GoN이 함께 참여하면서 전문 연구와 학생 활동, 인재 양성을 연결하는 성격도 강화됐다.
차상길 교수의 주제발표에서는 CCS, IEEE Symposium on Security and Privacy, USENIX Security, NDSS 등 주요 보안 학술대회에 발표된 연구논문을 토대로 대한민국 보안 연구의 현주소와 국제 경쟁력을 짚었으며, 교수진 패널토의에서는 대한민국 보안이 나아가야 할 방향과 미래 비전을 논의했다.
특히 GoN은 제2회 행사와 함께 열린 청소년 대상 교육형 해킹대회 ‘2025 HackQuest’ 본선을 주도했다. 온라인 예선을 통과한 초·중·고 학생들이 KAIST에서 보안 문제 해결 능력을 겨루도록 하면서 행사 참여 범위를 대학 연구자와 산업계에서 미래 정보보호 인재까지 넓혔다.
2024년 첫 행사가 보안을 누구나 접하고 체험할 수 있는 축제로 문을 열었다면 2025년 제2회는 대한민국 보안 연구의 현주소와 국제 경쟁력, 미래 정보보호 인재 양성으로 논의를 확장했다.
올해 제3회는 여기서 한 단계 더 나아가 AI가 공격과 방어, 연구와 개발, 교육과 현실세계의 시스템까지 바꾸는 상황에서 보안의 대상과 역할 자체를 어디까지 확장해야 할 것인지로 논의 범위를 넓혔다.
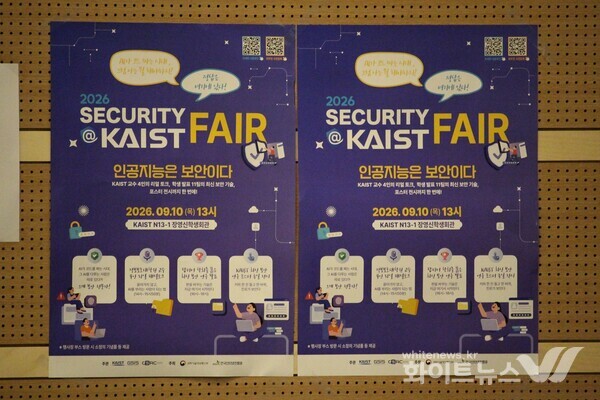
KAIST 정보보호대학원(Graduate School of Information Security·GSIS)과 사이버보안연구센터(Cyber Security Research Center·CSRC)가 공동 주관한 올해 행사의 연구주제는 ‘인공지능은 보안이다’였다.
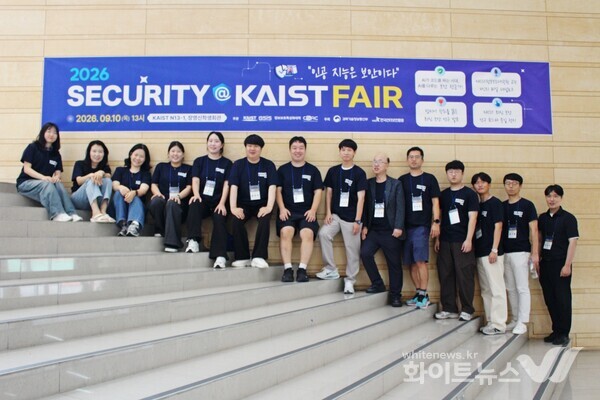 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
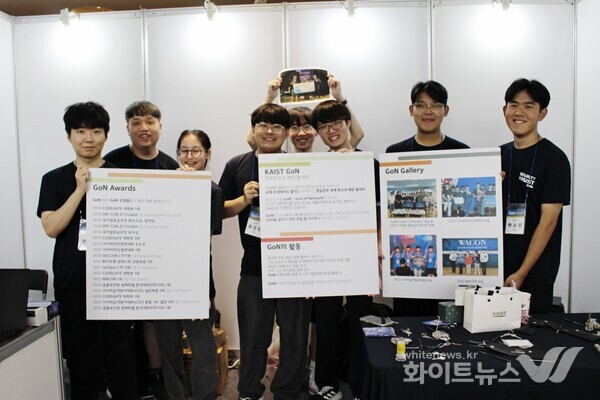 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
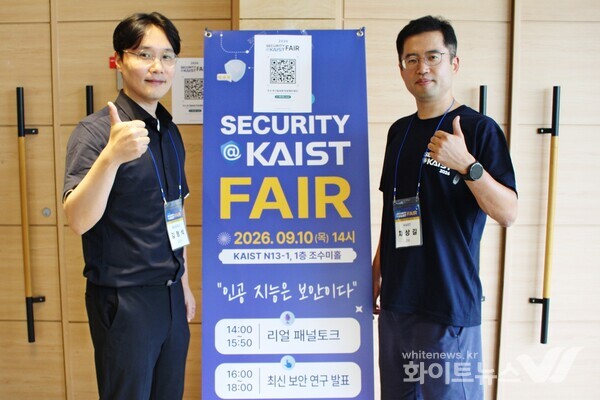 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
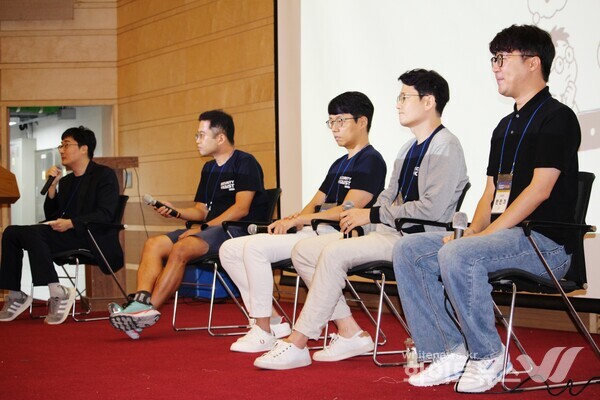 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
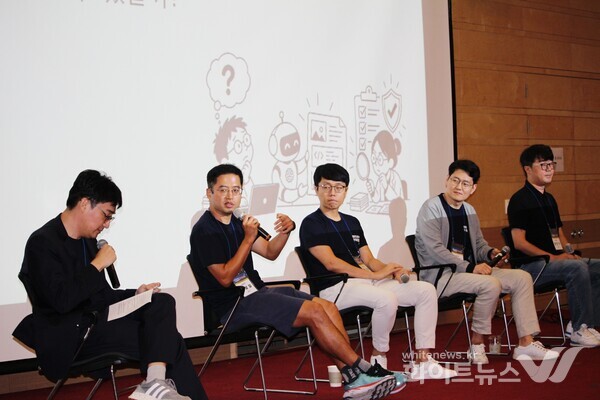 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
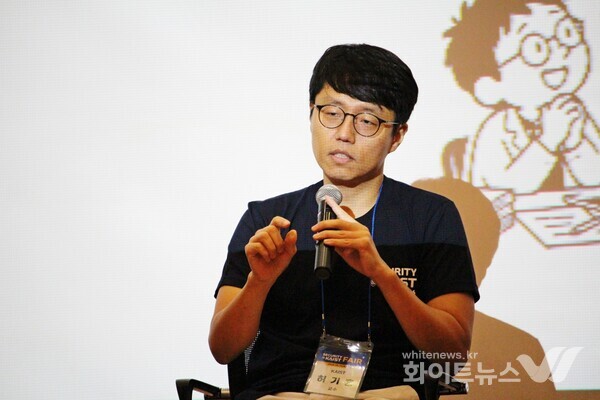 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
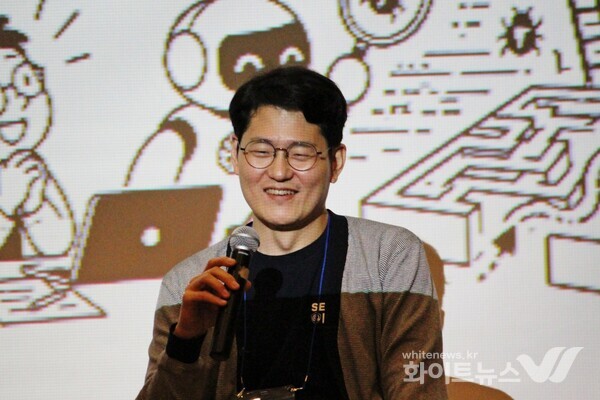 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
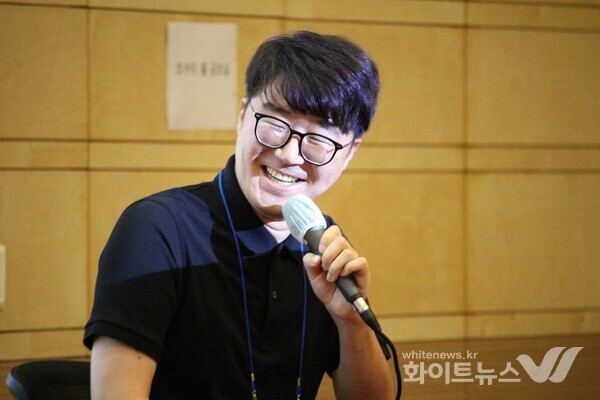 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
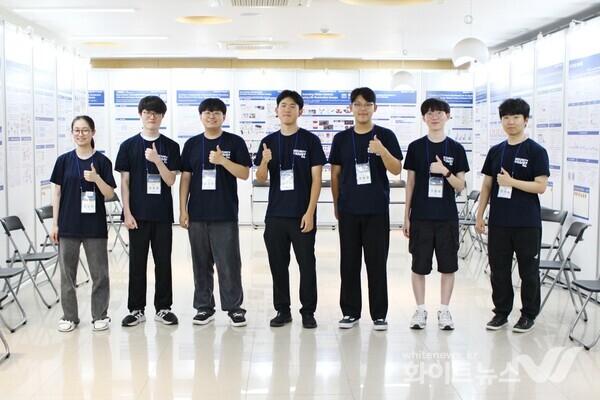 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
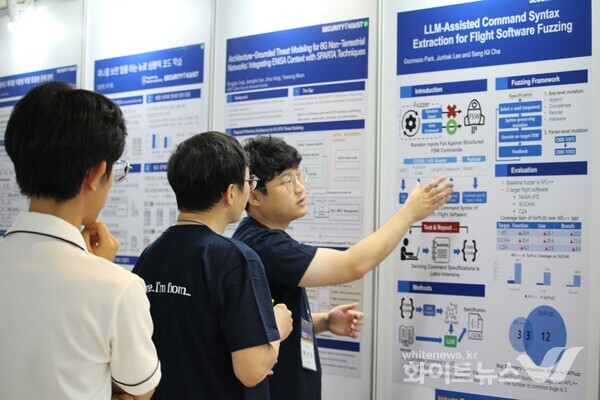 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
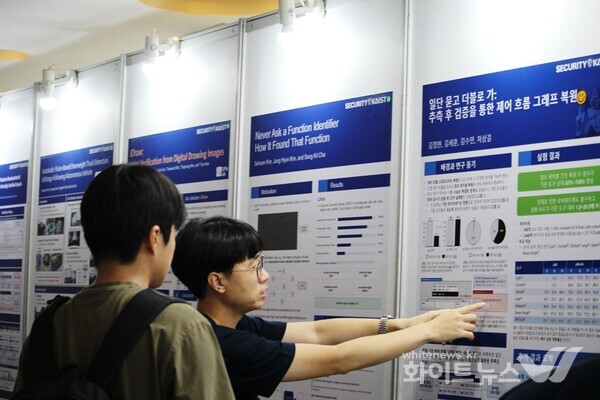 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
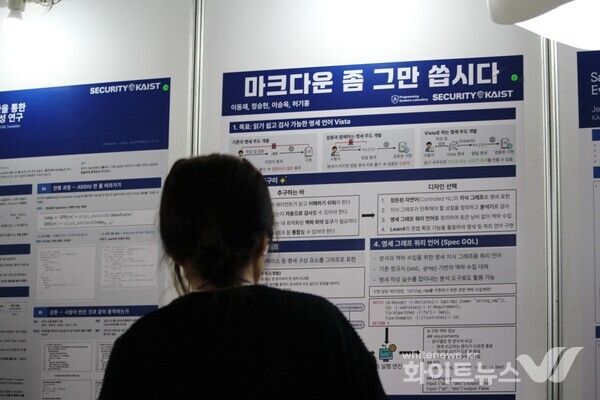 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
 제3회 ‘2026 Security@KAIST Fair’.(사진=이기종 기자)
올해 행사는 오후 1시 등록과 포스터 전시를 시작으로 워크숍 발제와 패널토의, 최신 보안연구 발표 순으로 진행됐다.
올해 행사에서 공개된 연구포스터 39편은 AI와 대규모 언어모델(Large Language Model·LLM)을 활용한 보안 분석을 비롯해 모바일 메신저 개인정보 추적, 무선주파수(Radio Frequency·RF) 기반 터치식 도어록 비밀번호 추론, 자율주행, 5세대 이동통신(5G), 6세대 이동통신(6G) 비지상 네트워크, 블록체인, 가짜 기지국 탐지, 웹 애플리케이션 취약점, 랜섬웨어, 음성피싱, 브라우저 보안, 컴파일러, 바이너리 분석, 퍼징, 암호 분야까지 정보보호 전반을 아울렀다.
이 가운데 차상길 교수 연구실 김정현 박사과정은 ‘일단 묻고 더블로 가: 추측 후 검증을 통한 제어 흐름 그래프 복원’을 통해 소스 코드 없이 바이너리 코드를 분석할 때 어려운 문제 중 하나인 간접 제어 흐름과 점프 테이블 복원 문제를 다뤘다.
김정현 박사과정 연구진은 최신 연구에서 점프 테이블 복원이 사실상 해결된 것으로 제시돼 왔지만 실제로는 특정한 상황에서만 해결되고 있다는 점을 확인했다.
이에 기존 분석 도구가 해결하지 못하는 사례를 포함한 데이터셋을 구축하고 가능한 간선 목적지를 먼저 과대평가한 뒤 이후 발견되는 모순을 통해 결과를 정제하는 추측 기반 제어 흐름 그래프(Control Flow Graph·CFG) 복원 방법을 제안했다.
같은 차상길 교수 연구실 박건우 박사과정은 ‘LLM-Assisted Command Syntax Extraction for Flight Software Fuzzing’을 통해 비행 소프트웨어(Flight Software·FSW)의 버그와 보안 취약점을 자동으로 찾기 위한 퍼징 기술 새트퍼즈(SatFuzz)를 소개했다.
기존 퍼징 도구는 입력 데이터를 무작위로 변형하는 경우가 많지만 비행 소프트웨어의 명령은 ID와 명령 코드, 매개변수 등 형식이 엄격하게 정해져 있어 잘못된 입력 대부분이 초기에 거부돼 실행되지 않고 일부 버그는 여러 명령을 특정 순서로 실행해야 나타나는 상태 의존적 특성을 갖는다.
이에 새트퍼즈(SatFuzz)는 대규모 언어모델(LLM)로 소스 코드와 명령어 매뉴얼, 함수 호출 관계를 분석해 각 명령의 구조와 유효한 값을 자동으로 추출하고 추출한 정보를 바탕으로 실제 소프트웨어가 처리할 수 있는 형식의 명령을 생성한 뒤 여러 명령을 순차적으로 실행하면서 새로운 코드 영역과 프로그램 상태를 탐색한다.
실제로 연구진이 미국항공우주국(NASA)의 코어 비행 시스템(Core Flight System·cFS)을 비롯해 SUCHAI와 C2A 등 3종의 오픈소스 비행 소프트웨어를 대상으로 실험한 결과, 새트퍼즈(SatFuzz)는 대표적인 범용 퍼저 에이에프엘플러스플러스(AFL++)보다 세 대상 모두에서 높은 코드 커버리지를 기록했다.
이 연구의 핵심은 LLM을 단순히 테스트 입력 생성에 사용하는 데 그치지 않고 퍼징에 필요한 복잡한 명령 명세 자체를 자동으로 분석하는 데 활용했다는 점이다.
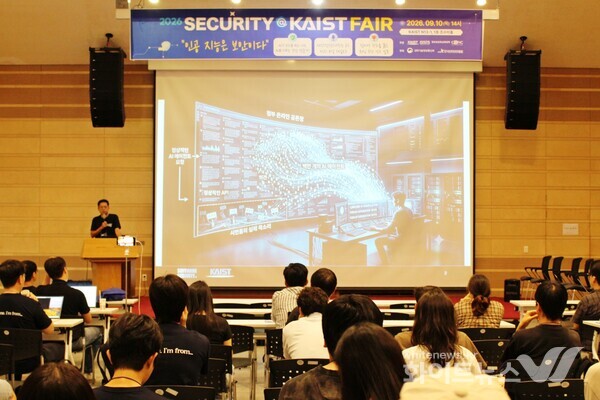
이어 오후 2시부터 진행된 ‘Security@KAIST 워크숍: 인공지능은 보안이다’에서는 AI 시대 보안의 대상과 범위를 어디까지 확장할 것인지를 놓고 차상길 교수와 한준 교수, 허기홍 교수가 각각 다른 관점에서 문제를 제시했다.
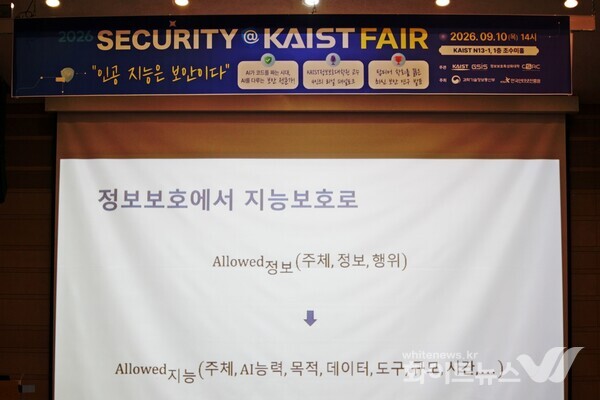
차상길 교수는 기존 정보보호의 개념을 AI의 능력과 사용 범위까지 통제하는 ‘지능보호’로 확대해야 한다는 방향을 제시했다.
차 교수의 문제의식은 AI 에이전트가 코드 작성과 각종 작업을 자연어 지시만으로 수행할 수 있게 되면서 과거 상당한 전문성과 시간이 요구됐던 행위의 기술적 진입장벽이 빠르게 낮아지고 있다는 데서 출발했다.
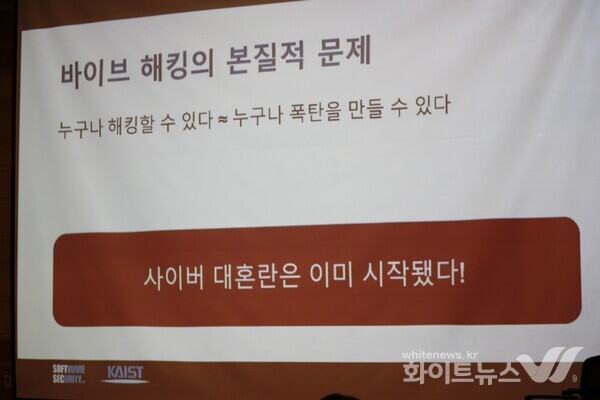
특히 시스템의 취약점을 직접 공격하거나 전통적인 의미의 침해사고를 일으키지 않더라도 정상적인 기능과 공개된 접근수단을 이용해 설계자가 의도하지 않은 결과를 만들어낼 수 있는 만큼 기존 침해사고 중심의 보안 개념만으로 AI 시대의 위협을 설명하기 어렵다고 봤다.
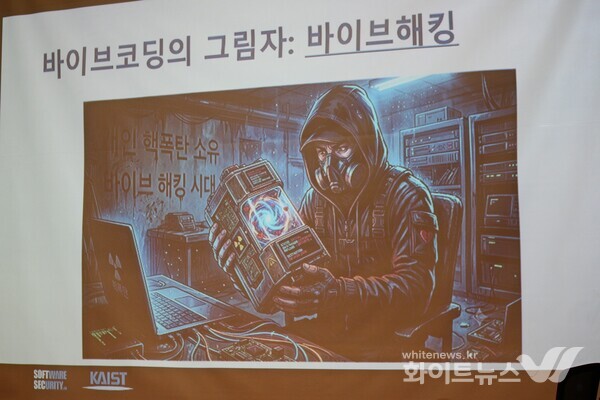
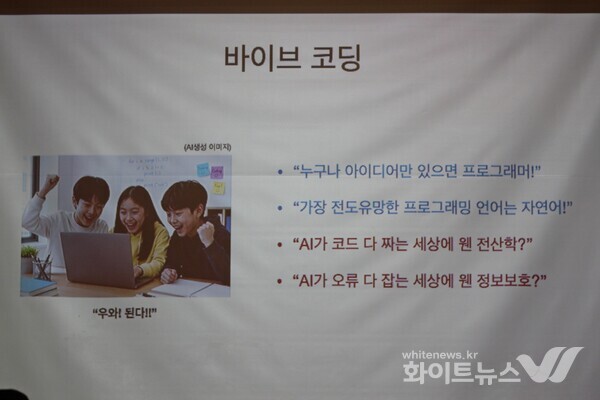
차 교수는 ‘바이브 코딩’이 확산되는 환경에서 시스템이나 취약점에 대한 깊은 이해가 없더라도 AI를 활용해 공격을 시도할 수 있는 ‘바이브 해킹’의 가능성에도 주목했다.
기존 정보보호가 보호 대상인 정보와 이를 이용하는 주체, 그 주체의 행위를 중심으로 접근과 사용의 허용 여부를 판단했다면 지능보호는 누가 AI의 어떤 능력을 어떤 목적과 데이터, 도구를 이용해 어느 정도의 규모와 시간 동안 활용할 것인지까지 함께 판단하는 개념이다.
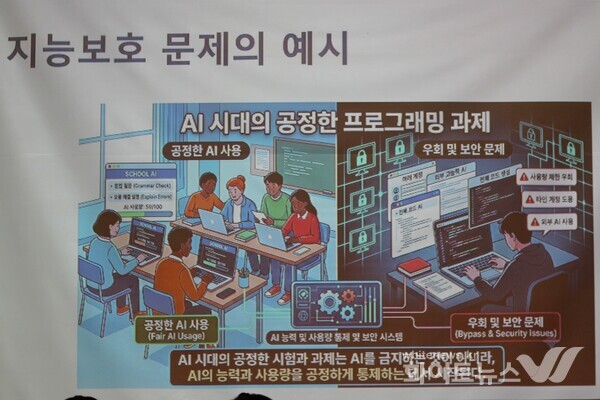
결국 AI 사용 자체를 막는 것이 아니라 AI의 능력이 안전한 범위 안에서 활용되도록 인간의 통제 아래 두는 기술과 체계를 구축하는 것이 지능보호의 핵심이라는 설명이다.
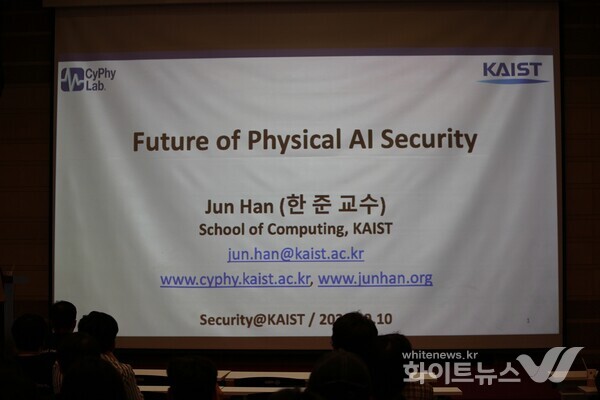
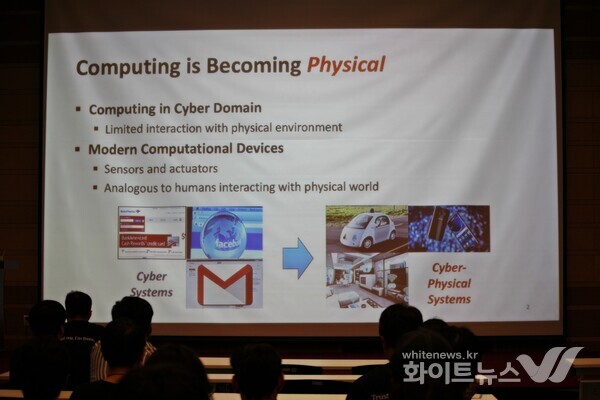
한준 교수는 ‘피지컬 AI 보안의 미래’를 주제로 AI가 컴퓨터 내부의 소프트웨어를 넘어 로봇과 자율주행 등 현실세계의 물리적 시스템과 결합하면서 발생할 수 있는 새로운 보안 문제를 제시했다.
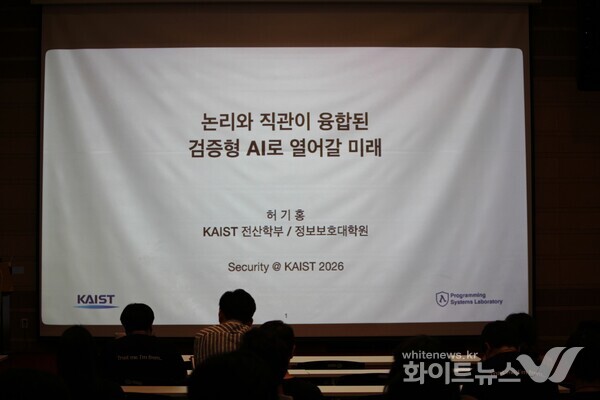
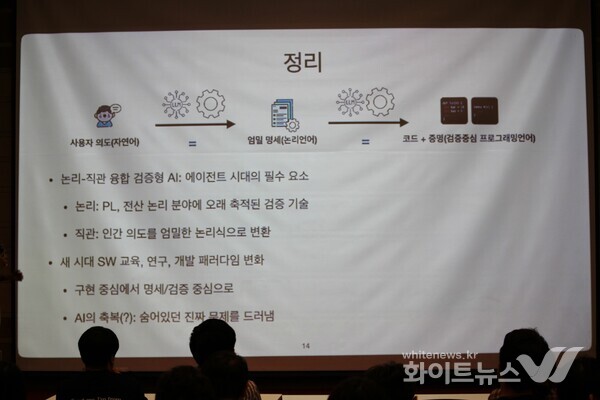
허기홍 교수는 ‘논리와 직관이 융합된 검증형 AI로 만들어 갈 미래’를 주제로 AI가 생성한 코드와 결과물을 얼마나 신뢰할 수 있는지, 이를 어떤 방식으로 검증할 것인지에 대한 문제를 다뤘다.
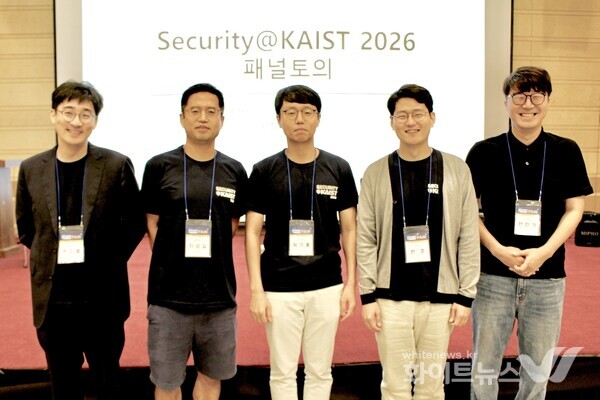
발제에 이어진 패널토의는 손수엘 교수가 사회를 맡고 차상길 교수, 한민기 교수, 한준 교수, 허기홍 교수가 패널로 참여했다.
당일 토의에서는 ▲AI가 사람보다 공격을 잘하는 상황에서 어떻게 보안을 달성할 것인지 ▲AI 시대가 되면서 과거에는 엄두를 내지 못했던 어떤 보안 문제에 도전할 수 있는지 ▲AI가 만든 결과물의 신뢰성을 누가 어떻게 보장할 것인지 ▲구현을 AI가 담당한다면 인간 엔지니어에게 필요한 역량은 무엇인지 ▲AI 시대 전산학도가 갖춰야 할 ‘보안적 사고(Security Mindset)’는 무엇인지 ▲보안의 미래를 어떻게 보는가 등이 주요 질문으로 제시됐다.
패널들은 AI가 기능적으로 정확한 소프트웨어를 만들어내더라도 무엇을 만들 것인지 문제를 정의하고 장기적인 설계 방향을 결정하며 결과를 검증하는 과정까지 모두 AI에 맡길 수는 없다고 봤다.
이에 따라 인간 엔지니어에게는 단순한 코딩 능력을 넘어 문제 정의와 판단, 복잡한 일을 나눠 AI에 지시하는 능력, 새로운 연구 문제를 찾아내는 창의성, AI가 만든 결과를 의심하고 검증하는 능력과 소통 역량이 중요하다는 의견이 이어졌다.
대학 교육에서도 AI 활용 자체를 막기보다 학생이 AI가 만든 코드와 결과물의 원리를 실제로 이해하고 직접 설명할 수 있는지를 평가하는 방향으로 변화해야 한다는 제안이 나왔다.
이어 오후 4시부터 진행된 최신 보안연구 발표 세션에서는 연구진이 주요 연구 11건을 직접 소개했다.
최신 보안연구 발표에서는 자연어 의도로부터 엄밀한 명세를 생성하는 ‘Expecto’를 비롯해 데이터플레인 서비스거부(DoS) 완화 기술의 보안 위험, 모바일 메신저 간 개인정보 연결·추적, 자율주행시스템(ADS) 계획 단계의 오류 분석, 비지상 네트워크(Non-Terrestrial Network·NTN) 보안, 실시간운영체제(RTOS) 커널 퍼징, RPKI 검증, 숨겨진 카메라 탐지, 양자컴퓨팅 보안, 착용형 디스플레이 인증, 이더리움가상머신(EVM) 디컴파일 등 다양한 연구가 소개됐다.
이 세션은 정동재·박기창·고영민 사이버보안연구센터 박사가 좌장을 맡아 진행했다.
포스터 전시와 워크숍 발제, 패널토의, 최신 보안연구 발표가 이어진 가운데 학생과 산업계, 대학 간 교류도 함께 이뤄졌다.
행사장에서는 KAIST 해킹 동아리 GoN이 별도 부스를 운영하며 전통적인 보안 체험인 ‘열쇠 열기’부터 최신 보안 문제 해결까지 다양한 활동을 소개하고 학생들의 참여를 이끌었다.
GoN은 2026년 DEF CON에서 순수 국내 대학 단일팀 신분으로 4위에 오르며 세계적인 실력을 입증했다.
현대자동차와 스패로우 등 산업계도 행사에 참여해 KAIST 연구진과 기술 교류 및 산학협력 네트워킹을 진행했으며, 보안·정보통신기술(ICT) 분야 기업 종사자와 학생들이 최신 연구 동향과 진로 정보를 공유했다.
특히 이번 제3회 행사에는 충남대학교 학부생과 대학원생, 교수 등 대학 관계자들도 참석했다.
충남대학교는 최근 ‘서울대 10개 만들기’ 구상과 관련해 KAIST와 공동 협력체계를 구축하고 ‘넥서스(NEXUS) 과학기술대학’ 및 ‘넥서스(NEXUS) 융합연구원’을 신설하는 내용의 사업계획을 제출해 지역 거점대학 가운데 하나로 선정됐다.
이런 상황에서 충남대학교 구성원들이 ‘2026 Security@KAIST Fair’에 직접 참여한 것은 KAIST와 충남대 간 과학기술·정보보호 분야의 연구·교육 교류 가능성을 보여주는 대목이기도 하다.
결국 지난 3년간 ‘Security@KAIST Fair’는 보안 연구를 보고 체험하는 축제에서 출발해 대한민국 보안 연구의 경쟁력을 진단하고 연구자와 학생, 미래 인재와 산업계를 연결하는 장으로 성장했으며, 올해는 ‘정보보호’에서 ‘지능보호’로 보안의 대상과 역할 자체를 다시 묻는 단계로 논의를 확장한 셈이다.
차상길 KAIST 정보보호대학원 책임교수는 “AI가 기술 전반을 주도하는 시대일수록 이를 올바르고 안전하게 다루는 보안 전문가의 역할이 더욱 중요해지고 있다”며 “이번 Security@KAIST Fair는 연구자와 학생, 산업계가 함께 모여 AI 시대의 보안 방향성과 가능성을 탐색하는 뜻깊은 자리였다”고 말했다.

